Genuine+ | Bitdefender GravityZone

守住企業每一個端點

從端點到雲端,以單一平台整合預防、偵測與回應,
提早阻止勒索軟體與進階攻擊,讓企業安心營運。

企業端點防護
Bitdefender GravityZone

企業端點資安解決方案

從筆電、工作站、伺服器到雲端與 Email,企業環境越分散,攻擊面越難掌握。

Bitdefender GravityZone 以單一 Agent 與統一平台整合預防、偵測及回應,協助企業降低勒索軟體、零日攻擊、端點漏洞與帳號遭冒用的風險。

單一 Agent・統一平台
解決方案重點

一個平台,全面防護企業環境

將端點防護、事件可視化、威脅情報與專家服務整合在同一套架構中,
協助 IT 團隊更快看懂風險、判斷事件並採取行動。

AI

AI 異常行為偵測

在端點建立日常行為基準,辨識偏離正常模式的活動,提早發現潛在惡意行為。

XDR

EDR/XDR 事件關聯

自動偵測、分類並串聯跨端點事件,還原攻擊歷程,讓調查與回應更快速。

SOC

24×7 MDR 全球 SOC

由全球資安營運中心持續監控、威脅狩獵並提供可執行的事件處置建議。

預防 Prevention + 偵測 Detection + 回應 Response
Bitdefender GravityZone

一個平台,守護企業所有工作環境

統一預防、偵測與回應,全面防護端點、網路、雲端與 Email。

PC

筆電、工作站

各種辦公端點統一納管。Windows/macOS/Linux

VDI

軟體定義與超融合架構

涵蓋主流虛擬化平台。Citrix/Nutanix/VMware/KVM/Red Hat/Hyper-V

雲

公有、私有或混合雲

各式雲端環境皆可防護。AWS/Azure/Google Cloud/Kubernetes

行動

行動設備

行動端點納入統一管理。iOS/Android

檔案

儲存設備

掃描共享與檔案儲存環境。ICAP/ShareFile/Files

VDI

虛擬桌面

支援 VDI/DaaS 環境。Windows/Linux

伺服

伺服器

實體與虛擬伺服器集中防護。Windows Server/Linux

MAIL

Email

雲端或地端郵件環境防護。Exchange/Microsoft 365/Gmail

SINGLE AGENT · UNIFIED PLATFORM
BitdefenderGRAVITYZONE
預防 Prevention・偵測 Detection・回應 Response

單一平台,降低管理複雜度,提升威脅可視性與回應效率。

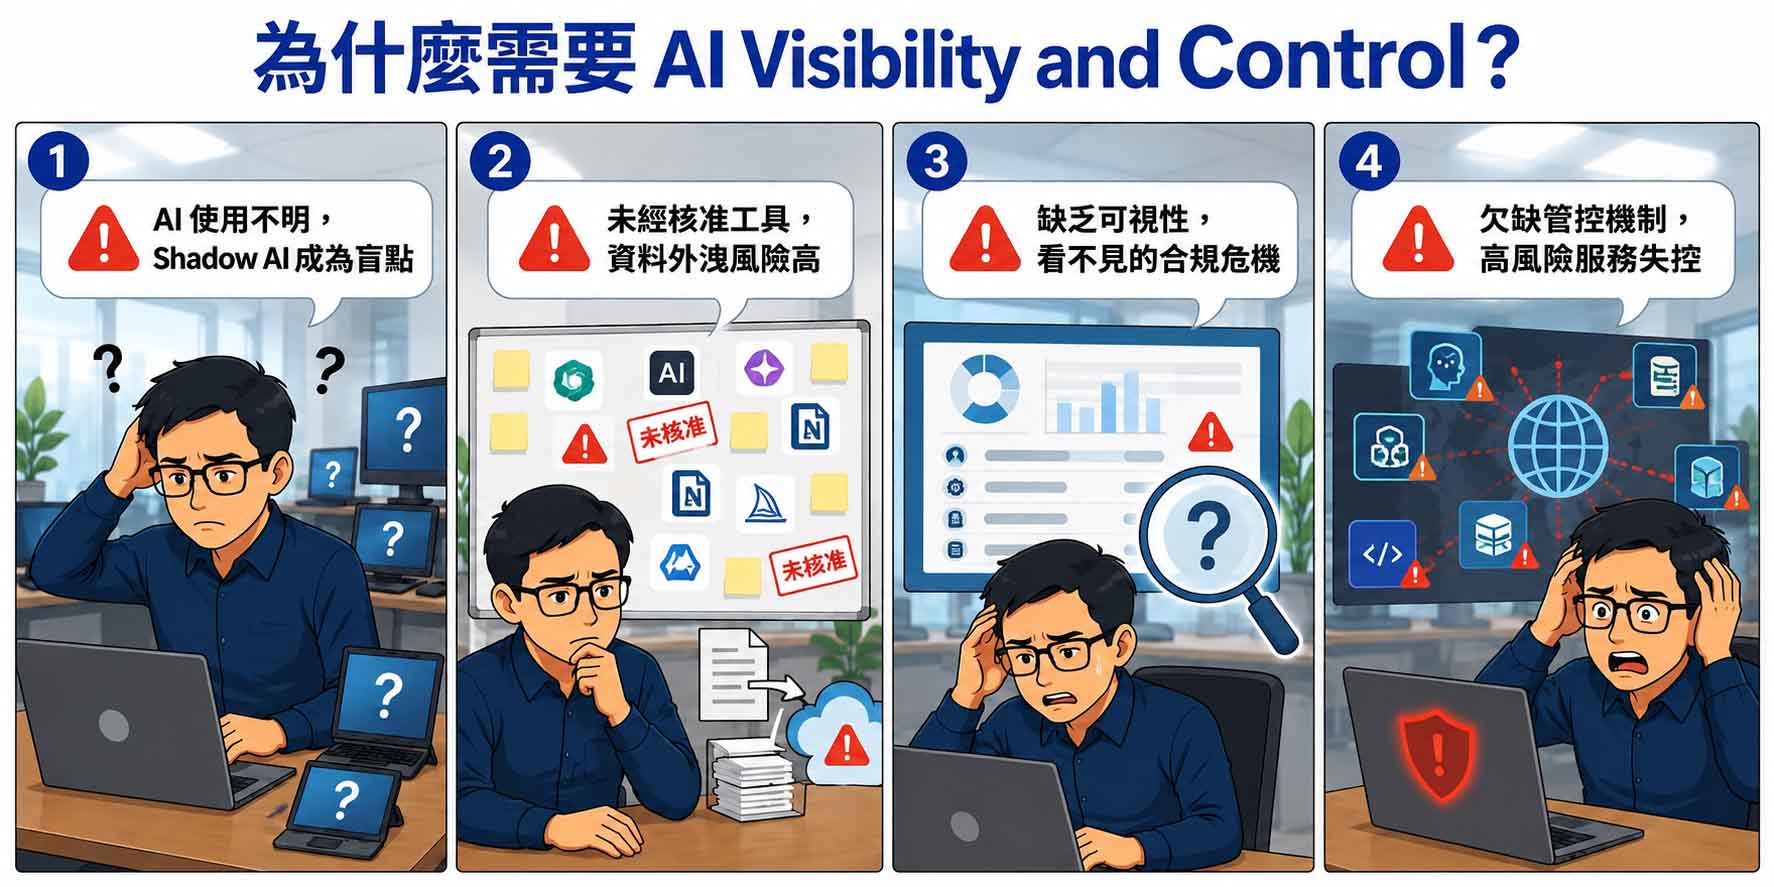
為什麼需要 AI Visibility and Control
為什麼需要

攻擊面越分散,越需要主動防護

?企業常見挑戰

入侵入口變多: 無檔案攻擊、系統漏洞、錯誤設定、帳號冒用與未受控裝置,都可能成為入侵入口。
攻擊不只來自檔案: 傳統以惡意檔案為主的防護,難以涵蓋行為型與冒用型攻擊。
警報分散難判斷: 當警報分散在多套工具中,IT 團隊更難判斷事件關聯與處置順序。

✓GravityZone 可以提供

單一 Agent 整合: 結合端點防護、EDR、XDR、風險管理與自動化回應。
串聯攻擊歷程: 從第一個異常行為開始,自動串聯跨端點事件還原攻擊鏈。
主動縮小攻擊面: 透過 PHASR 依實際行為建立動態基準,縮小可被利用的攻擊面。
看見風險→串聯事件→主動縮小攻擊面

看見 AI 使用風險,主動降低攻擊面

以 AI Visibility and Control 識別與評估,並由 PHASR 依實際行為動態強化防護。

01 · DISCOVERY & RISK VISIBILITY

了解企業 AI 使用與相關風險

AI Visibility and Control
  • 識別 Windows 端點使用的線上 AI 服務、程式設計工具、本地模型、MCP 與 AI Agents
  • 依風險分數與類別整理 AI 使用資料,優先了解高風險項目
  • 提供端點證據、風險緩解建議及後續處置資訊
目前提供 AI 識別、風險評估與手動緩解建議,並非自動封鎖所有 AI 使用。
02 · DYNAMIC ATTACK SURFACE REDUCTION

依實際行為,動態強化端點防護

PHASR
  • 以「使用者+設備」建立個別行為基準
  • 結合威脅情報與攻擊模式,提出個人化限制建議
  • 透過 Direct Control 或 Autopilot,限制不需要且具風險的工具與操作
最多 95%*依實際行為動態降低攻擊面
約 30 天+AI 行為學習與動態基準建立
01識別 AI 使用
02評估與排序風險
03提供處置建議
04PHASR 動態強化

*「最多 95%」來自 Bitdefender 資料,實際成效依企業環境而異;+學習時間依攻擊類型、環境及可用的 EDR 歷史資料而異。

應用效益

讓資安團隊更快看見、判斷並處置風險

降低勒索軟體風險封鎖試圖竄改資料的程序,提供受影響檔案資訊,並支援自動或手動恢復。
加快事件調查整合攻擊鏈、端點事件與處置資訊,減少警報疲勞與人工逐筆查找工作。
掌握端點風險檢視錯誤設定、系統與應用程式漏洞及使用者行為,排定修補優先順序。
主動縮小攻擊面依使用者與設備的實際行為建立動態基準,降低帳號冒用與工具濫用風險。
降低風險 | 加速調查 | 排序修補 | 動態加固
需要全天候支援?

Bitdefender MDR 全球 SOC

全球安全營運中心分布於美國德州、歐洲羅馬尼亞與亞太新加坡,提供 24×7 監控及回應、威脅情資與主動威脅狩獵,減輕企業管理警報與事件的操作負擔。

專業領域
  • 超過 40 項 SANS 認證:事件處理、鑑識分析、SIEM、網路威脅情報
  • 雲端管理員、系統管理員與 IT 專業
  • 具備全球軍事與政府資安背景
01

威脅情資

研究網路威脅、地緣政治活動與特定產業趨勢,將知識應用於客戶環境。

02

24×7 監控及回應

減輕警報與事件操作負擔,提供戰術及策略建議,降低客戶風險。

03

威脅狩獵

持續監控全球威脅情勢,在客戶系統中主動進行威脅狩獵。

「這已經是你能找到最貼近的外部支援,並且非常全面。」— Gartner

MDR / MDR Plus 客戶免費享有全球資安保證(USD)

無額外費用:所有 Bitdefender MDR / MDR PLUS 客戶皆自動享有此保障,美金計價,無需額外付費。
與 Cysurance 合作:由專業風險管理公司 Cysurance 承保,確保保障的可靠性與專業性。

事件類型MDR 客戶保額MDR PLUS 客戶保額
勒索軟體攻擊$100,000$200,000
商業電子郵件詐騙(BEC)不適用$200,000
合規與法規違規事件不適用$200,000
網路法律責任事件不適用$500,000
業務中斷損失不適用$100,000
總計最高保額$100,000$1,000,000

保障內容說明

  • 勒索軟體攻擊:涵蓋因勒索軟體造成的損失,包括贖金支付與恢復成本。
  • 商業電子郵件詐騙(BEC):涵蓋因電子郵件詐騙導致的資金損失與恢復費用。
  • 合規與法規違規事件:涵蓋因違反 HIPAA、PCI、OSHA 等法規所產生的罰款與相關費用。
  • 網路法律責任事件:涵蓋因資料洩露或媒體風險引發的法律訴訟與和解費用。
  • 業務中斷損失:涵蓋因安全事件導致的業務中斷損失與持續營運費用。
推薦產業

適合端點分散、資料敏感或需維持營運連續的組織

金融與保險
保護交易、個資與高風險端點
政府與公共服務
強化關鍵系統與分散端點防護
高科技製造
守護供應鏈、伺服器與混合環境
醫療與專業服務
兼顧敏感資料、營運連續與合規
立即聯絡專員

想了解 GravityZone 如何守護您的企業環境?

協助您盤點端點環境、現有資安工具與管理需求,釐清可能的攻擊面、合規挑戰與維運負擔,
提供符合企業規模與資安目標的方案建議。